
ClickScan — Verificări de securitate pe care oricine le poate rula,
în limbaj simplu.
powered by clicksecure.ai
Ca să-ți ții în siguranță ce ai online nu ar trebui să ai nevoie de o echipă de securitate. Te autentifici cu un cod trimis pe email, adaugi ce deții și plătești doar pentru scanările pe care le rulezi.
Te înregistrezi cu adresa ta de email — fără parolă și fără card. Conturile noi primesc credite gratuite de start, așa că prima verificare nu costă nimic.


 plus
Cum funcționează
De la zero la un răspuns clar în câteva minute.
Adaugă ce deții
Un domeniu, o adresă IP sau o cutie poștală. Confirmi că ești autorizat să o testezi — iar pentru verificările mai profunde dovedești că îți aparține, prin metoda care ți se potrivește.
Rulează acum, programează sau repetă
Rulezi o verificare pe loc, o programezi pentru o dată și o oră în fusul tău orar sau o repeți zilnic, săptămânal ori lunar, cu reducere. Costă câteva credite; o scanare care eșuează este rambursată.
Citește, repară, reverifică
Un raport în limbaj simplu, cu o notă și soluții exacte. Îl exporți ca PDF, îl dai cui are nevoie de el, iar rularea următoare îți spune ce s-a schimbat.
Ce verifică platforma
Fiecare verificare de mai jos este construită și rulează astăzi, grupată așa cum le grupează aplicația. Toate ajung în același tablou de bord.
Site web și aplicații web
Este site-ul tău criptat corect și poate fi spartă aplicația ta?
- Un certificat expirat sau slab, înainte ca browserele să-ți avertizeze vizitatorii
- Protecțiile de browser lipsă împotriva clickjacking-ului și a injectării de scripturi
- Vulnerabilitățile din propria aplicație, găsite prin parcurgerea și testarea ei
Criptarea site-ului (SSL/TLS)
Expirarea și lanțul de încredere al certificatului, fiecare protocol și cifru acceptat, plus slăbiciunile cunoscute după nume, testate activ și nu ghicite — una confirmată de test, precum Heartbleed, scade nota.
Apoi expirarea certificatului este urmărită în locul tău: ești avertizat cu 30, 7 și o zi înainte să expire și încă o dată după ce a expirat. Fără nicio programare.
Antete de securitate pentru browser
HSTS, CSP, X-Frame-Options și restul — notate după câte dintre cele șase antete de protecție esențiale le setezi, cu o constatare în limbaj simplu pentru fiecare antet aflat într-o stare greșită. Un site servit prin HTTP simplu primește cel mult nota D, iar verificarea poate fi îndreptată către un port personalizat dacă aplicația ta nu rulează pe cel obișnuit.
Scanare de aplicație web — parcurgere și analiză pasivăBETA
Parcurge aplicația ta web și notează ce găsește: fiecare adresă la care ajunge, parametrii și formularele fiecăreia, software-ul care se identifică singur și cookie-urile puse. Citește ce i se răspunde și nu atacă nimic — prima rulare sigură pe producție.
Se poate autentifica drept un utilizator de test pe care i-l dai, așa că vede ce văd clienții tăi. Trei dimensiuni, de la un site mic la un parc mare. Necesită dovada că aplicația îți aparține.
Scanare de aplicație web — parcurgere și atacBETA
Tot ce face parcurgerea și, în plus, testează ce a găsit: valori construite special, trimise către formularele și parametrii notați, în căutare de injecții, control de acces defect și restul lucrurilor la care se uită întâi un pentester.
Găsește și vulnerabilități care nu lasă nicio urmă în răspuns — injecție de comenzi oarbă, SSRF, entități externe XML, deserializare Java nesigură. Fiecare sondă poartă o adresă de pe un server administrat de noi, iar o constatare este ridicată doar când acea adresă este contactată. Modifică date în aplicația către care este îndreptată, deci vrea o țintă pe care ești pregătit să o lași testată.
Verificarea versiunii PHP
Citește versiunea de PHP pe care o publică serverul tău și îți spune dacă este afectată de php2shell (CVE-2026-109618 / CVE-2026-109619), vulnerabilitățile critice de PHP reparate pe 21 octombrie 2026. O singură cerere către pagina ta principală și nicio dovadă de proprietate.
Audit al mediului PHP
Caută o pagină cu informații despre server pe care site-ul tău ar putea-o publica din greșeală și citește de pe ea versiunea de PHP și setările de atenuare php2shell — așa găsește medii afectate care nu publică nimic în antete. Cere adrese pe care nu le-a publicat nimeni, deci necesită dovada că activul îți aparține.
Poate cineva trimite email în numele tău și ți-au fost expuse adresele?
- Domeniile care permit oricui să trimită email în numele tău
- Dovada, printr-un mesaj falsificat real, că trece sau nu
- O adresă despre care ai dovedit că îți aparține, verificată în breșele cunoscute
Autentificarea email-ului (SPF, DKIM, DMARC)
Ce oprește pe cineva să trimită email ca tine. MX, SPF, DKIM, DMARC, MTA-STS, TLS-RPT și BIMI, cu răspunsurile DNS brute în raport și înregistrările exacte de publicat.
Test de falsificare, în direct
Trimite un singur mesaj falsificat către o adresă de la domeniul testat și raportează dacă a fost acceptat. Dovadă, nu deducție. Necesită dovada că domeniul îți aparține.
Verificare de expunere în breșe
În ce breșe cunoscute apare o adresă și ce tipuri de date a conținut fiecare. Valorile scurse nu ajung niciodată la noi. Necesită dovada că adresa îți aparține.
Generator de înregistrări DNS
Scrii orice domeniu și îți construiește înregistrările SPF, DKIM, DMARC, MTA-STS, TLS-RPT și BIMI. Același generator stă lângă tot ce găsește lipsă un raport de email, deja completat cu domeniul tău. Rulează în browser și nu costă nimic.
Domeniu și DNS
Ce răspunde sub domeniul tău și pot fi crezute răspunsurile lui?
- Subdomenii de care nu-și mai amintește nimeni și cele pe care le-ar putea revendica un străin
- Gazdele care ocolesc protecția din fața site-ului tău
- Setări DNSSEC și de autorități de certificare care lasă loc falsificării
Descoperirea subdomeniilor
Celelalte nume atașate domeniului tău — site-ul de test, vechiul portal de acces, lucrul lăsat pornit de un colaborator — și cele care încă indică un serviciu cloud pentru care nu mai plătești și pe care îl poate revendica oricine. Citește pictograma gazdelor găsite ca să identifice software-ul, transformând „numele acesta sugerează Jenkins” în „gazda aceasta rulează Jenkins”.
Stabilește totodată dacă domeniul este servit printr-un serviciu de filtrare — genul care stă în fața unui site ca să absoarbă atacurile — și numește gazdele care răspund pe propria adresă, ocolindu-l. Aceea este o cale de intrare care sare peste protecția pe care o plătești.
Descoperirea subdomeniilor — scanare profundă
Aceeași scanare, dar întreabă de mult mai multe nume — vreo zece mii în loc de două mii. Durează considerabil mai mult și merită când vrei un inventar pe care să te poți baza.
Securitatea domeniului și a DNS-ului
Dacă răspunsurile pe care DNS-ul le dă despre domeniul tău pot fi crezute că nu au fost falsificate. DNSSEC în patru stări — nesemnat, semnat dar niciodată ancorat la registrar, defect, sau funcțional — iar fiecare stare vine cu singurul lucru de schimbat.
Citește totodată ce autorități de certificare au voie să emită pentru domeniu și compară lista cu autoritățile care chiar au emis. O autoritate din afara listei este semnalată ca ceva de verificat, nu ca o acuzație: lista ta poate fi depășită, certificatul poate fi mai vechi decât ea, sau cineva a obținut unul care ar fi trebuit refuzat.
Protecția brandului
Cine a înregistrat un nume construit să semene cu al tău?
- Domenii sosie, inclusiv internaționale
- Care dintre ele pot primi email sau servi un site chiar acum
- Exporturi în STIX 2.1 și YARA pentru uneltele tale de securitate
Monitor de impersonare a brandului
Mii de variante ale numelui tău, verificate în DNS-ul public — iar pentru un domeniu activ care poate primi email, și în jurnalele de certificate — cu un verdict despre ce poate face efectiv fiecare domeniu găsit.
Impersonare de brand — scanare profundă
Aceeași verificare, mult mai largă: fiecare terminație de țară, nu doar cele uzuale, două substituții cu caractere asemănătoare deodată, fiecare greșeală de o literă.
Expunerea rețelei
Ce uși ale serverelor tale sunt deschise către internet?
- Baze de date și acces la distanță accesibile din exterior
- În gama completă, ce rulează serverele web și bazele de date care răspund
- Ce publică deja despre tine un index public la nivel de internet
Scanare de porturi
Ce porturi ale unei gazde sunt accesibile din internet și ce răspunde pe ele. Este o verificare activă, deci activul trebuie dovedit ca fiind al tău.
Ambele niveluri raportează și ce publică deja un index public la nivel de internet despre aceleași adrese — ce află cineva despre tine înainte să atingă ceva ce îți aparține.
Scanare de porturi — gama completă
Toate cele 65.535 de porturi, nu doar cele atribuite în mod tradițional serviciilor, iar serverele web și bazele de date care răspund sunt întrebate ce rulează.
O verificare apare aici în momentul în care rulează, nu când este planificată — așa că lista este întotdeauna ce poate face platforma astăzi. Dacă ai nevoie de ceva ce nu apare în ea, întreabă-ne.
Protecția brandului, nu doar o listă de domenii
Majoritatea atacurilor de phishing îndreptate spre clienții tăi încep cu cineva care înregistrează un domeniu ce seamănă cu al tău. Găsirea lor este partea ușoară.
Nu contează că există — contează ce pot face
Aproape orice domeniu care seamănă cu un nume cunoscut este parcat, de vânzare sau protecția de marcă a altei companii. O unealtă care le prezintă pe toate ca amenințări este una pe care oamenii se opresc din a o mai deschide. Fiecare este clasificat după ce poate face — să găzduiască un site, să primească email, să stea pe propriile tale servere de nume — iar raportul începe cu câte merită atenție, nu cu câte există.
Prevenire, nu doar detecție
Verificarea raportează și variantele pe care nu le-a înregistrat încă nimeni, ca să le poți lua tu pe cele care merită apărate, înainte să o facă altcineva. Rezultatele se exportă în STIX sau YARA pentru propriile liste de blocare, iar un domeniu care se dovedește a fi al tău poate fi declarat ca atare — ceea ce corectează verificarea, în loc să ascundă ce a spus.
Nu doar scanări — o platformă
Gestionează ce monitorizezi, lucrează în echipă și demonstrează conducerii. Industria numește asta managementul suprafeței externe de atac (EASM): descoperi tot ce expui pe internet și urmărești continuu. Noi o facem fără prețul de enterprise și fără jargon.
Active și proprietate dovedită
Ține un inventar al domeniilor, adreselor IP și cutiilor poștale pe care le monitorizezi — importate și exportate ca CSV, cu adresele înrudite grupate sub domeniul de care aparțin. Pentru verificările mai profunde îți cerem să dovedești că activul îți aparține, prin metoda care i se potrivește: o înregistrare DNS TXT, un fișier la /.well-known/, un cod trimis pe o adresă de la domeniu, un apel de la IP-ul respectiv sau DNS invers.
Grupuri și echipe
Creează organizații ca să grupezi activele pe client, proiect sau brand, invită colegi cu roluri și partajează active, scanări și rapoarte. Proprietarul poate lăsa un membru să ruleze scanări pe creditele proprietarului, doar pentru activele acelei organizații. Inclus implicit.
La cerere, programat sau recurent
Rulezi o verificare acum, o programezi pentru o dată și o oră în fusul orar ales sau o repeți zilnic, săptămânal ori lunar — rulările recurente au reducere, așa că monitorizarea continuă rămâne ieftină. Dacă o rulare programată nu poate fi plătită, ești anunțat; programarea rămâne activă.
Tot inventarul dintr-o mișcare
Selectezi mai multe active și mai multe verificări deodată, iar asistentul cere doar ce are nevoie fiecare, sare peste combinațiile care nu se aplică și îți arată costul total înainte să cheltui vreun credit.
Rapoarte în limbaj simplu, cu dovezi
Fiecare scanare primește o notă de la A+ la F, o linie care spune ce rezultat a determinat nota și constatări de tipul „ce ai / cât de grav e / ce să faci” — fiecare marcată cu modul în care știm: dacă am demonstrat sau am citit dintr-o înregistrare publicată. Dedesubt stau tabelele de cifruri, răspunsurile DNS brute și verdictele pe fiecare slăbiciune. Export PDF pentru o scanare sau un singur raport care acoperă toate verificările unui activ.
Datele altcuiva nu îți stabilesc niciodată nota
O parte din ce arată un raport a fost observată de un terț, nu de noi — de pildă ce publică deja despre adresele tale un index public la nivel de internet. Își are locul în raport, pentru că este exact ce află un atacator gratuit, înainte să atingă ceva ce îți aparține. Așa că îl arătăm și îl ținem în afara notei: nota reflectă doar ce am testat noi înșine, iar aceste observații sunt numărate separat, nu adunate la constatările tale.
Orice listă în care căutăm are o dată pe ea
O verificare valorează cât datele de referință din spatele ei, așa că fiecare listă pe care nu am scris-o noi poartă de unde vine, când a fost împrospătată ultima dată și cât de mult ne bazăm pe ea — iar limita se aplică acolo unde se calculează nota, nu la final, astfel încât un raport exportat o duce cu el. Datele pe care nu le-am verificat noi înșine pot adăuga acoperire; nu au voie să dea singure alarma, iar raportul spune când o constatare a fost temperată din acest motiv. Când o listă este prea veche ca să ne bazăm pe ea, verificarea tace în loc să ghicească.
Îl dai propriilor tale unelte
Domeniile găsite se descarcă drept pachet STIX 2.1 sau reguli YARA, pentru toată scanarea sau pentru un singur domeniu. Ce intră acolo este mai puțin decât ce arată raportul: un domeniu parcat, protecția de brand legitimă a altei companii, un rezultat pe care nu l-am putut confirma și orice ne-ai spus că îți aparține rămân pe dinafară — un indicator ajunge într-o listă de blocare fără să-l mai citească cineva.
Ce s-a schimbat față de data trecută
Fiecare scanare este comparată cu cea anterioară pentru același activ și aceeași verificare, iar tu ești anunțat doar când chiar s-a mișcat ceva — începând cu ce s-a înrăutățit și numind problema, în loc să primești aceeași notificare în fiecare dimineață.
Îți spune și când nu poate să compare, în loc să ghicească — dacă lista de nume căutate se lărgește sau se restrânge, o comparație care nu ar ști asta ar raporta drept rezolvat un domeniu care este în continuare înregistrat și în continuare capabil să primească email.
Marchează un rezultat ca inaplicabil
„Știm că portul e deschis, e VPN-ul nostru.” Ascunzi un rezultat pe un singur activ, cu motivul consemnat. Expiră întotdeauna, nu schimbă niciodată nota și este ascuns, nu șters — așa că raportul pe care îl dai unui client rămâne adevărat.
Un singur lucru mișcă nota, și este un act diferit: dacă un domeniu pe care l-am semnalat ca imitându-te este al tău, spune-ne și încetăm să îl tratăm ca pe o imitație. Ascunderea unui rezultat spune că verificarea a avut dreptate și că pe tine nu te afectează; asta spune că verificarea a greșit. Dacă retragi declarația, nota se întoarce.
Brandul tău pe raport
Consultanții și agențiile pot pune propriul logo și propria culoare pe PDF-uri, pentru fiecare spațiu de lucru. Solicitările sunt verificate înainte de a intra în uz, iar contrastul este ajustat ca raportul să rămână lizibil.
Alerte și notificări
Ești anunțat înainte să expire un certificat TLS — la 30, 7 și 1 zi, și din nou dacă expiră — când o scanare se termină sau eșuează, când s-a schimbat ceva și când o rulare programată a fost sărită fiindcă s-au terminat creditele. În aplicație și pe email.
O singură imagine a expunerii
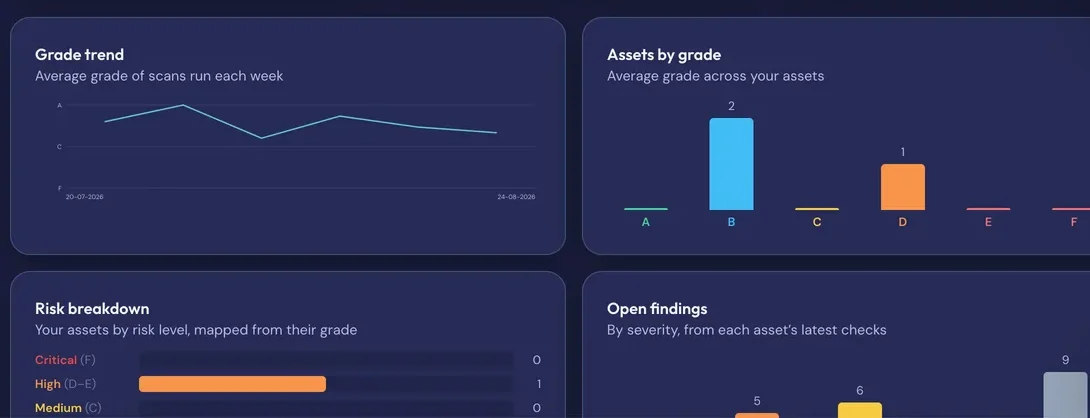
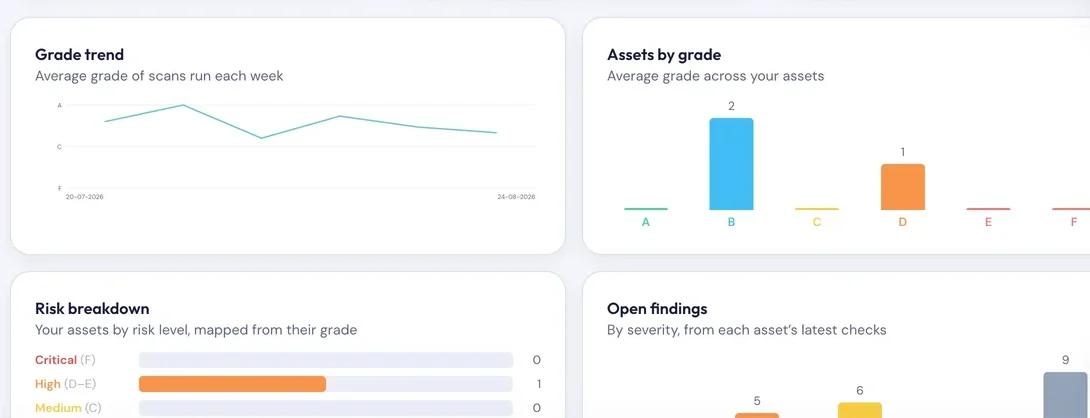
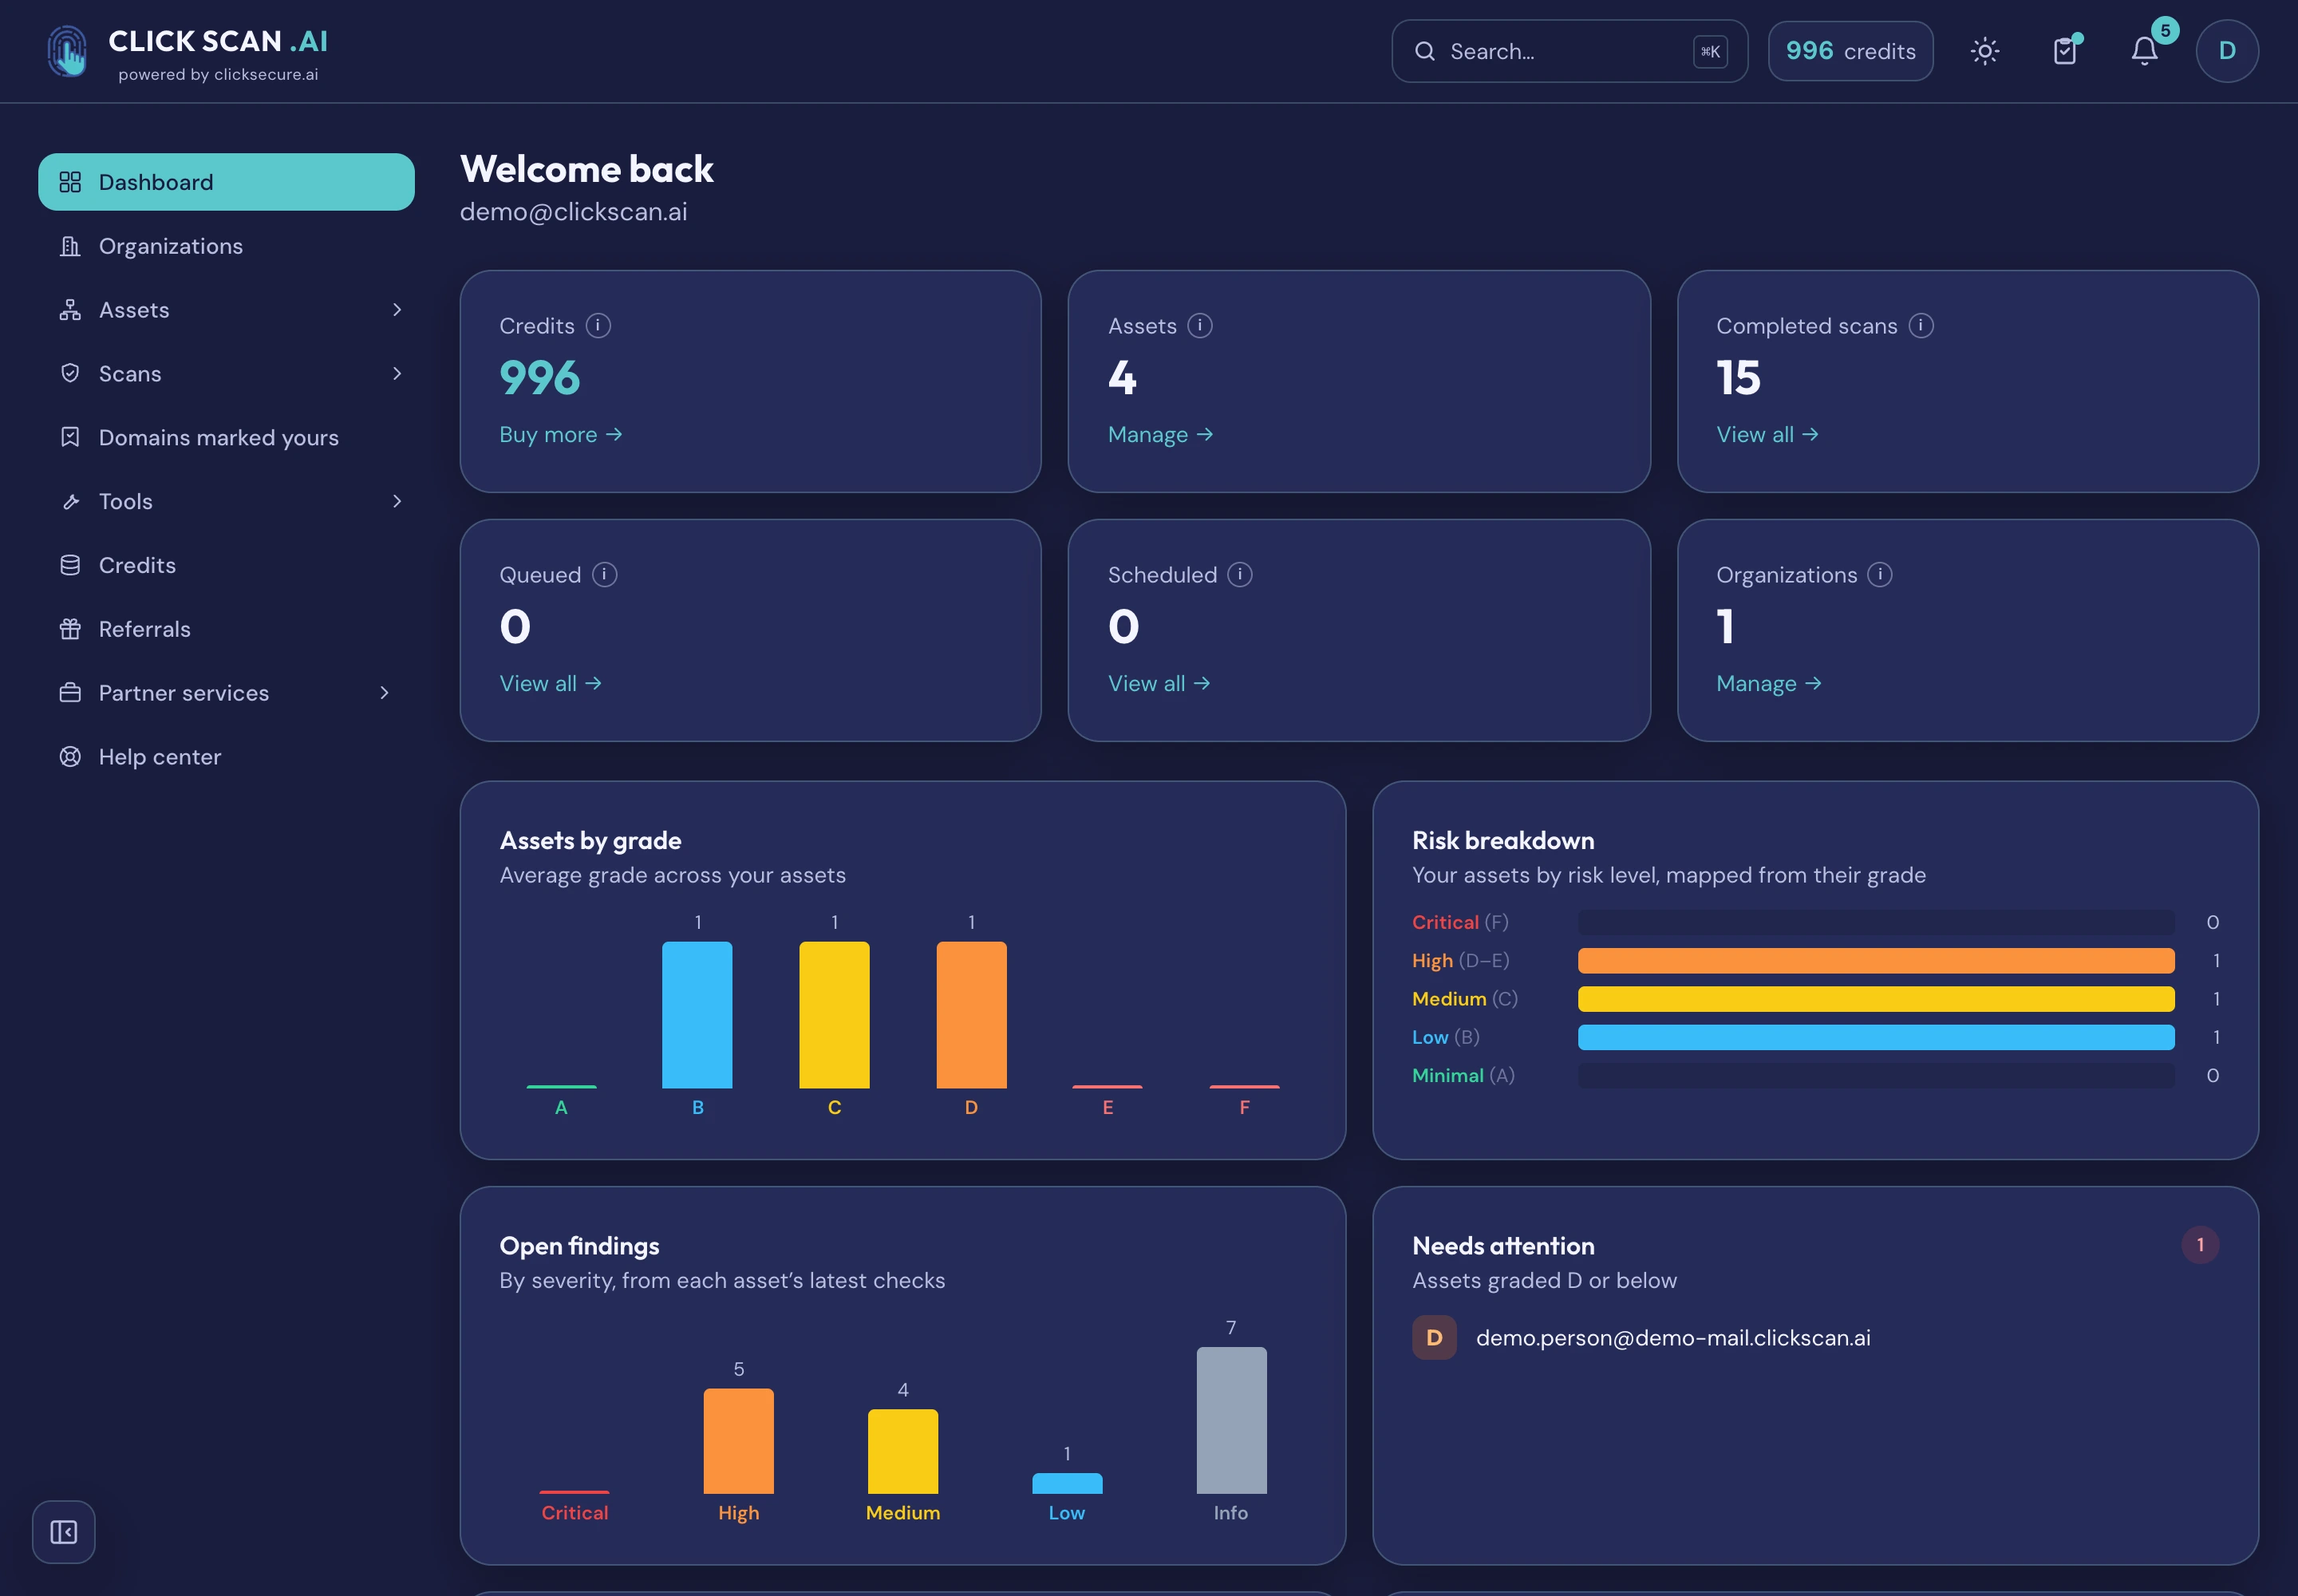
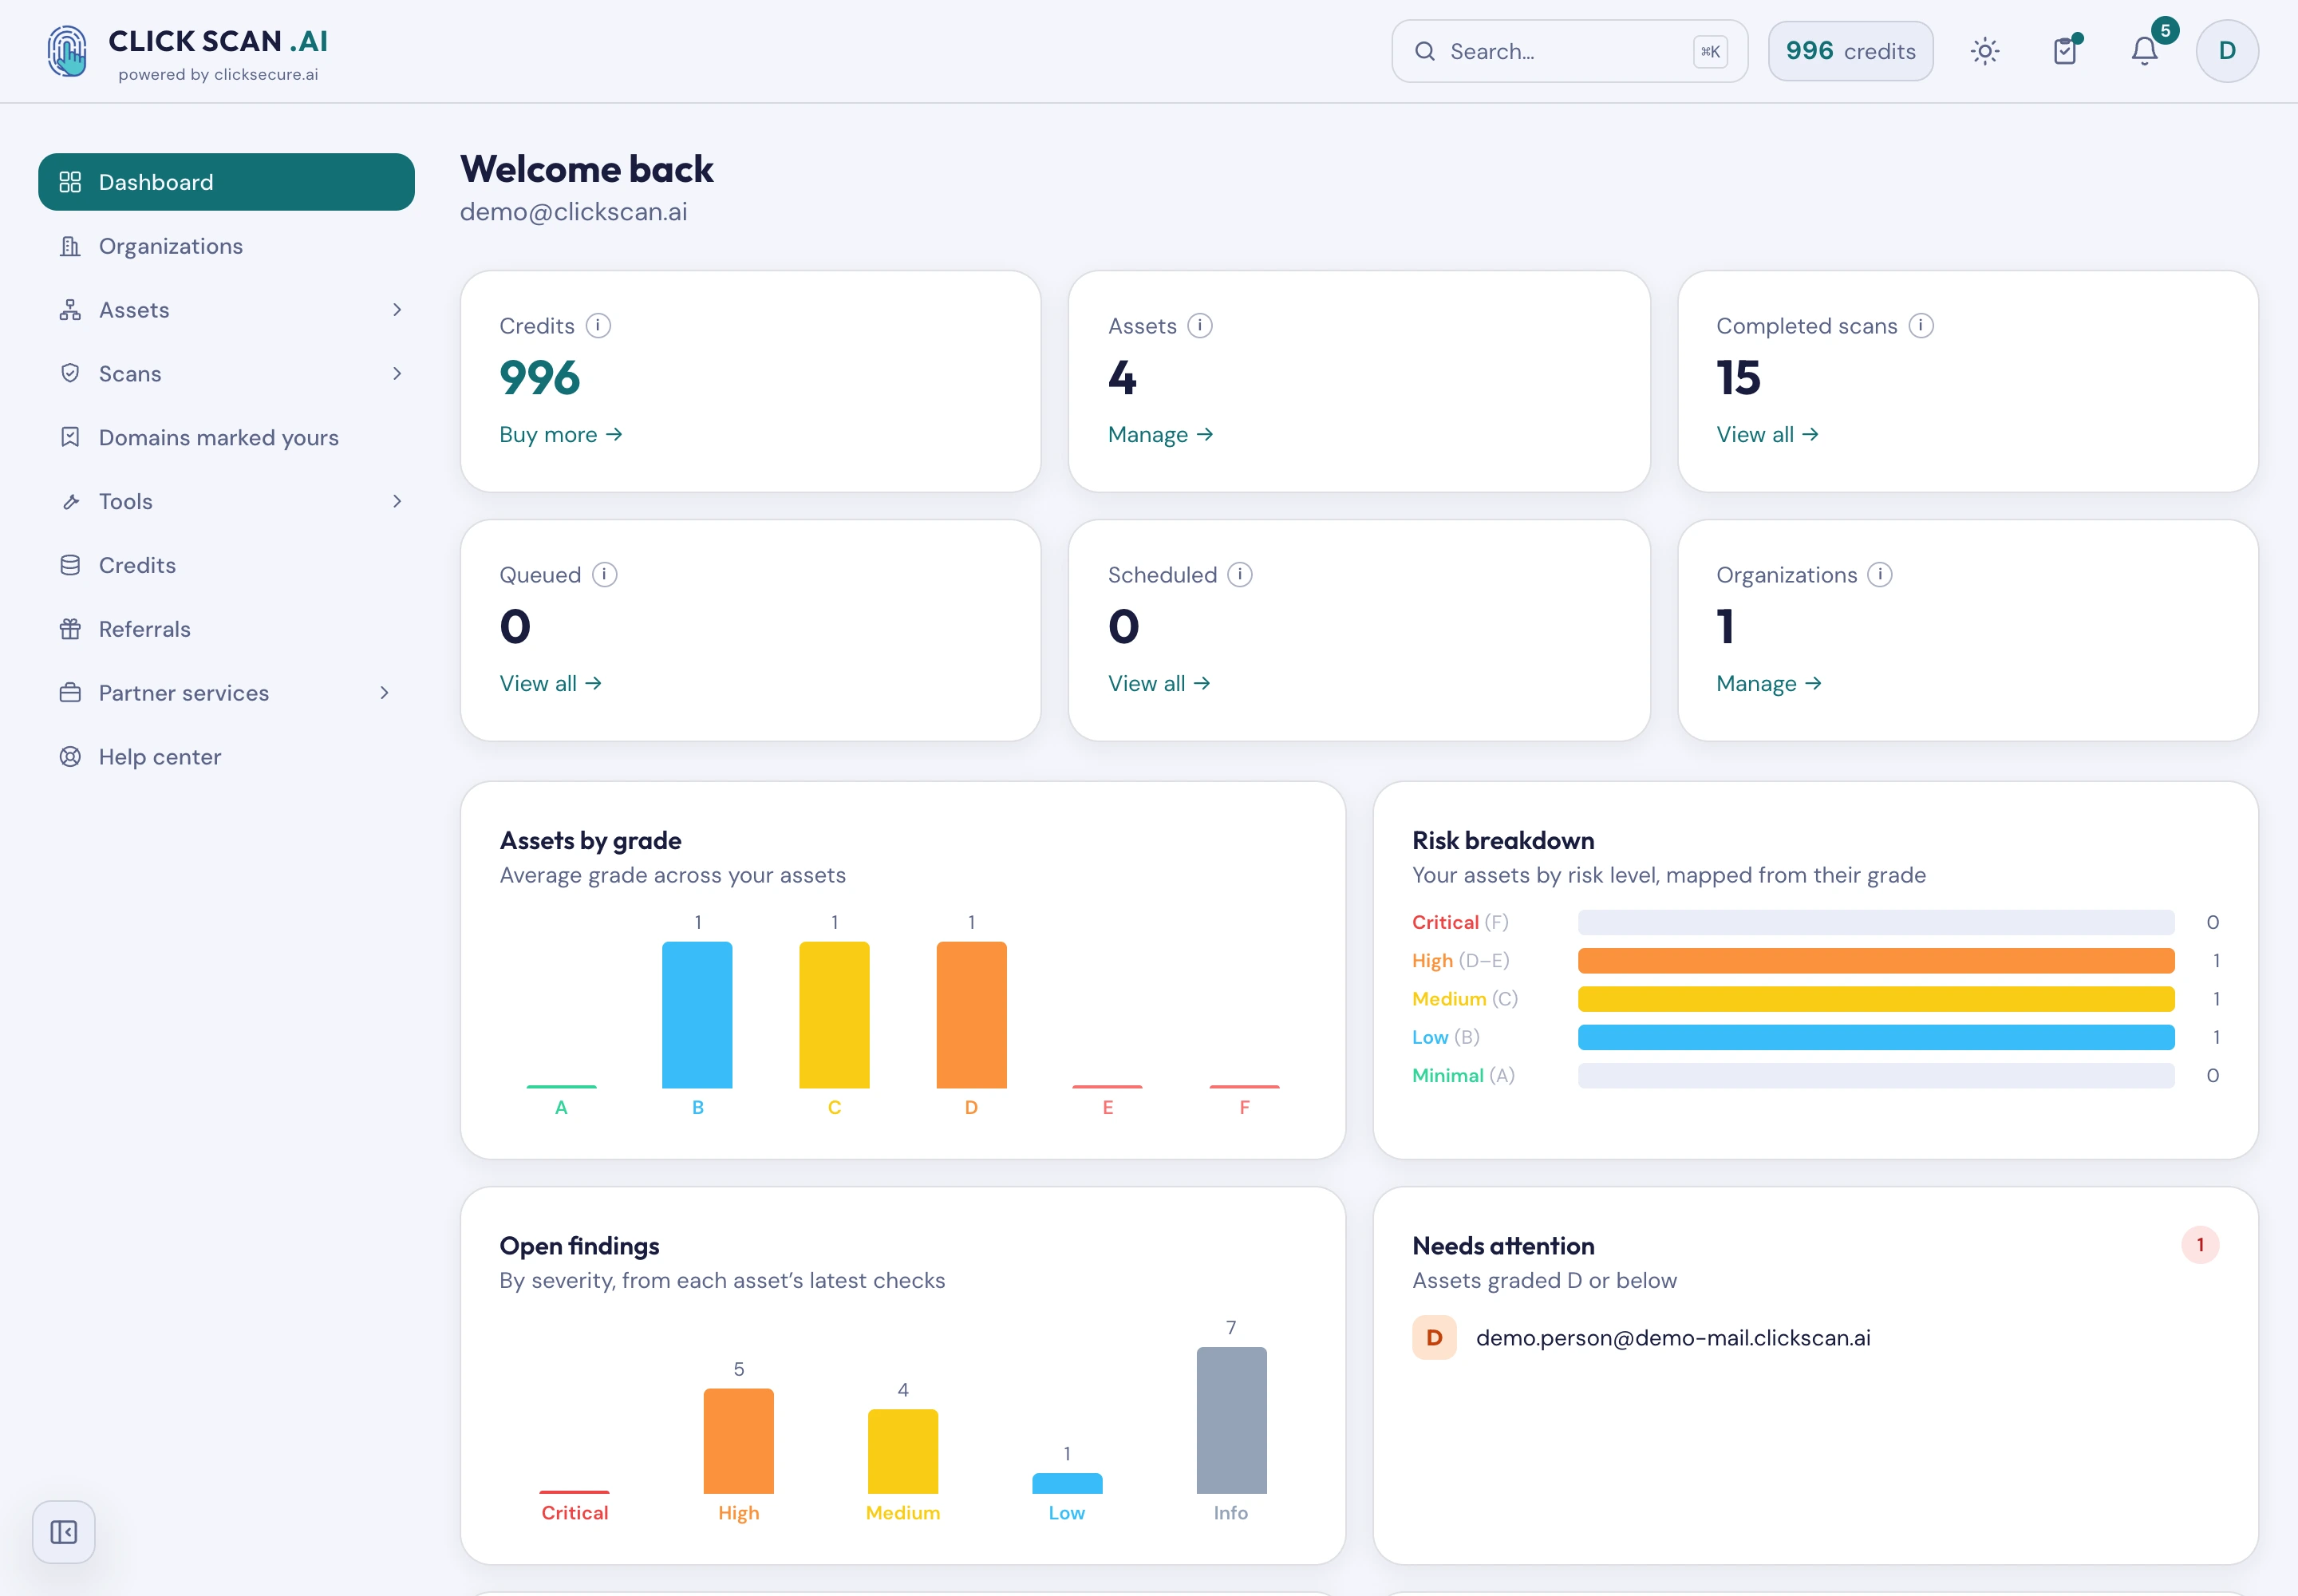
Un dashboard care răspunde la întrebările care contează: care active stau cel mai prost, câte constatări deschise sunt și cât de grave, cât din ce deții a fost chiar verificat și dacă notele tale se îmbunătățesc sau nu în timp.
Plătești cât folosești
Cumperi credite și le cheltui pe scanările pe care chiar le rulezi. Fără licențe pe utilizator, fără abonament, fără blocare. O scanare eșuată este rambursată, la fel și una care nu a avut ce testa. Rulările recurente au reducere, iar recomandările aduc credite ambelor părți.
Fără parole, iar datele sunt ale tale
Te autentifici cu un cod unic trimis pe email — nu există parolă de furat, de refolosit sau de resetat. Citirea a tot ce a găsit platforma este mereu gratuită; doar scoaterea datelor ca fișier cere un cont plătit. Îți poți închide singur contul, din aplicație.
Raportul este ce dai mai departe
Fiecare scanare se termină cu ceva pe care un director, un client sau un programator poate să îl folosească. Acestea sunt rapoarte reale pentru o companie fictivă, scrise de același motor care le scrie pe ale tale — deschide oricare fără să te înregistrezi.
Raport pe activ: rezumat executiv
Verdictul, nu detaliile tehnice. Un activ cu nota C pe patru verificări, o listă „de rezolvat întâi” și fiecare constatare în limbaj simplu, fără tabele tehnice.
Pentru o organizație întreagăRaport pe organizație
Șase active cu nota generală B, cel nescanat niciodată semnalat și nu ascuns, grafice după notă și gravitate, evoluția pe zece săptămâni și cele mai grave douăsprezece constatări.
Pentru cine se ocupă de remediereRaport pe activ: complet, cu detalii tehnice
Același activ, cu toate dovezile: 62 de controale, fiecare cu ce am observat, o notă pentru cititorii tehnici la fiecare constatare și cererea și răspunsul din spatele fiecărei constatări din aplicația web.
O singură verificare, în detaliuScanare de aplicație web: raport tehnic
O scanare cu atac, nota F și opt constatări — injecție SQL dovedită cu ambele cereri, cross-site scripting reflectat cu dovada lui și acoperirea parcurgerii: 164 din 212 adrese preluate.
O singură verificare, în detaliuVerificare SSL/TLS: raport tehnic
Nota B, pentru că certificatul expiră în 16 zile. Detaliile certificatului, protocoalele suportate, fiecare cifru acceptat marcat puternic sau slab și vulnerabilitățile cunoscute, testate pe rând.
O singură verificare, în detaliuSecuritatea email-ului: raport tehnic
Nota C, cu patru constatări: DMARC pe „none”, SPF soft fail, fără MTA-STS, fără TLS-RPT. Fiecare înregistrare cu starea ei și răspunsurile DNS brute, ca un administrator să poată verifica orice afirmație.
O singură verificare, în detaliuAntete de securitate HTTP: raport tehnic
Cel scurt. Nota C, cu trei constatări, și tabelul complet al antetelor: ce protecții sunt setate, care lipsesc și ce dezvăluie serverul despre propriul lui software.
Aplicația și rapoartele PDF sunt în engleză, așa cum le produce platforma. După ce cumperi credite, logo-ul și culoarea ta pot înlocui pe ale noastre în fiecare raport descărcabil.
Organizațiile sunt grupurile tale de active
O „organizație” nu înseamnă doar compania ta. Creează câte ai nevoie pentru a organiza activele așa cum lucrezi de fapt — și partajează-le fiecare cu oamenii potriviți.
- Grupează pe client, proiect sau brand. Un spațiu per client sau mediu, separat curat.
- Invită oameni cu roluri. Proprietar, administrator, membru sau vizualizator — partajează active, scanări și rapoarte; toți văd aceeași imagine.
- Lasă proprietarul să plătească. Creditele sunt personale implicit; proprietarul poate lăsa un membru să ruleze scanări din soldul lui, pentru activele acelui grup.
- Predă un raport clar. Oferă clienților, conducerii sau auditorilor un PDF în limbaj simplu pe care pot acționa — cu propriul tău logo pe el, dacă vrei.
Rolurile, activele partajate și istoricul scanărilor sunt incluse în mod implicit — fără plan enterprise.
Pentru MSP-uri, MSSP-uri și agenții
Două lucruri de aici contează doar dacă livrezi către mai mulți clienți — și tocmai de aceea aleg partenerii platforma. Restul paginii ți se aplică la fel ca oricui.
Brandul tău pe livrabil
Logo și culoare pe fiecare raport descărcabil, setate pentru fiecare organizație de client și verificate înainte de a intra în uz. Ce poartă brandul este PDF-ul pe care îl citește clientul — aplicația, domeniul și notificările rămân ClickScan, iar preferăm să o spunem aici decât să afli în fața unui client.
O organizație per client
Active, scanări, rapoarte, istoric și programări separate pentru fiecare client, cu patru roluri. Muți un activ între organizații fără să-i pierzi istoricul, iar un proprietar poate plăti scanările unui membru desemnat, ca analistul clientului să lucreze fără un card propriu. Fără cost pe utilizator: adăugarea de analiști nu costă nimic.
O broșură, termenii de parteneriat propuși, un raport-mostră cu brandul tău și un calculator de preț se trimit la cerere. Reducerile de partener se negociază în funcție de volum, nu sunt publicate.
Pentru cine este
Dacă ai ceva pe internet, ai o suprafață de atac de monitorizat — și nu ar trebui să-ți trebuiască pregătire în securitate ca să o monitorizezi.
Freelanceri și creatori independenți
Verifică-ți propriile site-uri și pe cele ale clienților fără să angajezi un pentester — și pari mai profesionist făcând-o.
Startup-uri
Livrează rapid fără să lași securitatea în urmă. Verificări continue pe un buget de startup, fără să angajezi pe cineva pe securitate.
IMM-uri și echipe IT
Ține sub observație domeniile, certificatele și email-ul fără o echipă de securitate dedicată — cu rapoarte pentru conducere.
Agenții și MSP-uri
Monitorizează fiecare client dintr-un singur loc folosind grupuri separate și oferă fiecăruia un raport clar, cu brandul tău, pe care îl înțelege.
Enterprise și echipe de securitate
Adaugă monitorizare externă continuă și ușoară lângă stack-ul tău. Proprietatea dovedită menține verificările active în siguranță.
Bug bounty și cercetători
Recon rapid pe ținte autorizate — TLS, email și expunere dintr-o privire, notate și exportabile.
Prețuri simple, bazate pe credite
Începe gratuit, plătești doar pentru ce rulezi. Organizațiile, grupurile de active și bonusurile de recomandare sunt incluse la fiecare nivel. Pachetele și prețurile curente sunt cele din aplicație.
Starter
pentru a încerca
- Credite gratuite de start
- Toate verificările, la costul lor normal în credite
- Organizații și grupuri de active
- Bonusuri de recomandare
- Rapoarte și note pe ecran
Pachete de credite
reîncarci oricând
- Cumperi credite, le cheltui pe orice scanare
- Reducere la scanările recurente
- Export rapoarte PDF
- Rapoarte PDF cu brandul tău
- Bonusuri de recomandare și coduri voucher
- Plată cu cardul — facturi disponibile
Echipe / Enterprise
pentru organizații
- Credite în volum și reduceri
- Plată cu cardul sau transfer bancar, cu factură
- Facturare consolidată pe grupuri
- Suport prioritar și SLA
- Onboarding și training
- Opțional, pentest sau evaluare de expert incluse
Fără abonament și fără licențe pe utilizator: un credit se consumă când rulează o scanare. Creditele cumpărate nu expiră; cele gratuite — de start, din recomandări sau acordate de noi — durează douăsprezece luni de la acordare și sunt cheltuite primele.
Calculează cât te-ar costa
Trei unelte pe site-ul ClickScan. Fiecare cifră din ele este generată din catalogul aplicației, nu scrisă de mână, așa că ce vezi este ce plătești.
Simulator de preț
Două întrebări — cine ești și ce deții — și adună verificările pentru cazul tău, o dată sau în fiecare lună.
Fiecare verificare și prețul ei
Tot catalogul pe o pagină, fiecare verificare cu ce costă o singură rulare și una programată.
Calculator de rentabilitate
Pui cifrele tale — orele pe care ți le ia manual sau factura pe care o plătești deja — și le compari cu aceeași acoperire aici.
Întrebări
Pot folosi ClickScan acum?
Da. ClickScan este live și deschis tuturor — fără invitație, fără listă de așteptare. Creează-ți un cont cu adresa ta de email, iar conturile noi primesc credite gratuite de start, așa că prima verificare nu costă nimic.
Pentru cine este ClickScan?
Oricine are ceva expus online: freelanceri și agenții care verifică clienți, startup-uri și IMM-uri fără echipă de securitate, echipe enterprise care vor monitorizare externă ușoară și cercetători bug-bounty care fac recon rapid pe ținte autorizate.
Trebuie să fiu tehnic?
Nu. Rapoartele sunt scrise în limbaj simplu — ce ai, cât de grav e și exact ce să faci. Fără jargon CVSS în vizualizarea principală, iar acolo unde soluția înseamnă publicarea unei înregistrări DNS, îți scriem noi înregistrarea, deja completată cu domeniul tău.
Îmi puteți testa aplicația web, nu doar certificatul?
Da. Scanarea de aplicație web parcurge aplicația și notează fiecare adresă, parametru, formular și cookie găsit, citind ce i se răspunde fără să atace nimic. Nivelul cu parcurgere și atac trimite apoi valori construite special către ce a găsit, în căutare de injecții și control de acces defect, și găsește și vulnerabilități care nu lasă urmă în răspuns, făcând aplicația ta să contacteze un server administrat de noi. Ambele necesită dovada că aplicația îți aparține, vin în trei dimensiuni și sunt marcate BETA.
Pot vedea un raport înainte să mă înregistrez?
Da. Șapte rapoarte reale pentru o companie fictivă sunt la clickscan.ai/ro/sample-reports/, scrise de același motor care le scrie pe ale tale: un rezumat executiv, un raport complet pe activ cu detaliile tehnice, un raport pe organizație și patru rapoarte tehnice pe câte o singură verificare. Fără înregistrare și fără card.
Cum aflu cât mă costă înainte să încep?
Trei unelte pe clickscan.ai: un simulator de preț care te întreabă cine ești și ce deții, o pagină cu fiecare verificare și prețul ei pentru o rulare și pentru una programată, și un calculator de rentabilitate în care pui propriile ore sau factura actuală. Toate trei sunt generate din catalogul viu al aplicației, nu scrise de mână, deci nu pot ajunge să difere de ce plătești.
Ce este o „organizație” în ClickScan?
Un grup flexibil de active — nu neapărat compania ta. Creează una per client, proiect, brand sau mediu, invită oamenii potriviți cu roluri și partajează active, scanări și rapoarte în cadrul ei. Este inclusă în mod implicit.
Cum mă autentific?
Cu un cod unic trimis pe email. Nu există parole de reținut sau resetat.
Cât costă ClickScan?
Credite pe modelul plătești-cât-folosești — fără abonament și fără cost pe utilizator. Conturile noi primesc credite gratuite de start; scanările recurente au reducere; exporturile PDF și volumele mari vin cu credite plătite. Pachetele și prețurile curente sunt în aplicație.
Creditele mele expiră?
Creditele cumpărate nu expiră. Creditele gratuite — de start, din recomandări sau acordate de noi — expiră la douăsprezece luni de la acordare și sunt întotdeauna cheltuite înaintea celor plătite. Te anunțăm înainte să expire vreunul.
Pot scana orice site?
Verificările pasive (precum TLS și email) rulează pe date publice. Pentru verificările active confirmi că ești autorizat să testezi ținta; pentru anumite verificări — testul de falsificare, care livrează un mesaj falsificat real; scanarea de porturi, care se conectează la gazda ta; și verificarea de breșe, care caută date despre o persoană — îți cerem și dovada că activul îți aparține, prin metoda care ți se potrivește: o înregistrare DNS TXT, un fișier la /.well-known/, un cod trimis pe o adresă de email de la domeniu, un apel de la adresa IP sau DNS invers. Ce verificări necesită dovadă se poate schimba pe măsură ce le adăugăm.
De la ce adrese IP vin scanările voastre?
Un set mic, publicat, ținut la zi la clickscan.ai/scanner/ips.txt. Dacă firewall-ul, WAF-ul sau furnizorul tău de găzduire blochează scanere necunoscute, permite acele adrese și scanările se termină în loc să expire. Citește-le de pe acea pagină în loc să le copiezi într-un document — adăugăm capacitate pe măsură ce platforma crește, iar o copie făcută azi se învechește fără să te anunțe nimic. Poți confirma că un scaner este într-adevăr al nostru înainte să permiți ceva: fiecare adresă are DNS invers confirmat în ambele sensuri, deci se rezolvă la un nume precum egress1.clickscan.ai, iar acel nume se rezolvă înapoi la aceeași adresă — ambele direcții coincid, ceea ce un impostor nu poate aranja. Clienții primesc detaliul pe fiecare verificare în centrul de ajutor. Nu avem nevoie niciodată de un cont, de un agent, de un VPN sau de acces din exterior către tine, dincolo de serviciul verificat.
Datele altei unelte îmi pot schimba nota?
Nu, și este o alegere deliberată. O parte din raport este observată de altcineva, nu de noi — de pildă ce publică deja despre adresele tale un index public la nivel de internet. O arătăm, pentru că este exact ce află un atacator gratuit înainte să atingă ceva ce îți aparține, și o ținem în afara notei: nota reflectă doar ce am testat noi înșine, iar acele observații sunt numărate separat de constatările tale. Aceeași regulă guvernează listele în care căutăm — fiecare poartă sursa, data ultimei împrospătări și cât de mult ne bazăm pe ea, iar datele pe care nu le-am verificat noi înșine pot adăuga acoperire, dar nu pot da singure alarma. Când o listă este prea veche ca să ne bazăm pe ea, verificarea tace în loc să ghicească.
Ce se întâmplă dacă o scanare eșuează sau nu are ce testa?
Primești creditele înapoi. O scanare eșuată este rambursată automat, iar o verificare care nu a avut ce testa — un test de falsificare pe un domeniu care nu primește email, de exemplu — este notată „nu se aplică” și rambursată, în loc să fie prezentată drept un rezultat bun.
Pot pune propriul logo pe rapoarte?
Da. Agențiile și consultanții pot personaliza rapoartele PDF per spațiu de lucru, cu logo-ul și culoarea proprii. Trimiterile sunt verificate înainte să intre în uz, iar o linie discretă „powered by ClickScan” rămâne pe pagină.
Pot duce domeniile-sosie în propriile mele unelte?
Da — ca pachet STIX 2.1 sau ca reguli YARA, pentru o scanare întreagă sau pentru un singur domeniu. Se exportă doar ce merită o acțiune: domeniile parcate, protecția de brand legitimă a altei companii, constatările pe care nu le-am putut confirma și tot ce ne-ai spus că îți aparține rămân pe dinafară, pentru că un indicator ajunge într-o listă de blocare fără ca cineva să îl citească înainte.
Ce fac dacă un domeniu „sosie” este de fapt al meu?
Spune-ne, și nu îl mai tratăm ca pe o impersonare a brandului tău — nici în acel raport, nici în cele viitoare. Verificarea noastră decide proprietatea din DNS-ul tău, deci recunoaște o înregistrare defensivă aflată pe propriile tale servere de nume și ratează o filială înregistrată în altă parte. Asta corectează verificarea, nu ascunde ce a spus ea, deci nota se schimbă; dacă retragi declarația, nota revine, iar evidența a ceea ce ai declarat rămâne în ambele cazuri.
Există limite pentru cât pot scana?
Unele ușoare, ca scanările să fie fiabile și blânde cu sistemele pe care le testezi: implicit până la 2 scanări simultane pe aceeași gazdă și până la 200 în așteptare pe tot contul. Dincolo de asta ești limitat doar de creditele tale. Încercarea de a ocoli aceste limite — sau îndreptarea scanerelor către propriile noastre sisteme — nu este permisă.
Rulează prima verificare
ClickScan este live și deschis tuturor. Te autentifici cu un cod trimis pe email, adaugi ceva ce deții și citești un raport în limbaj simplu în câteva minute.
Obține acces gratuitCredite gratuite de start, fără card, fără abonament. Ai întrebări întâi? Hai să vorbim.